একাধিক মার্কিন সরকারি সাইটে ওপেনএআই বটের হস্তক্ষেপ
প্রযুক্তি
একাধিক মার্কিন সরকারি সংস্থার সাইটে ওপেনএআই বটের হস্তক্ষেপ
ওপেনএআই স্বীকার করেছে, তারা বিশ্বের "ডজনখানেক" প্রতিষ্ঠানকে সতর্ক করেছে যে তাদের ওয়েবসাইটে কোম্পানিটির এআই বট অনুচিতভাবে হস্তক্ষেপ করতে পারে।
কোম্পানিটি জানায়, এআই এজেন্টরা "সরকার, বিশ্ববিদ্যালয়, পাবলিক এজেন্সি এবং অন্যান্য প্রতিষ্ঠান" থেকে তথ্য সংগ্রহের চেষ্টা করেছে — যার মধ্যে রয়েছে এসইসি, সেন্সাস ব্যুরো ও এডুকেশন ডিপার্টমেন্ট।
"এটি এই ডেটার যথাযথ ব্যবহার নয়।" — ওপেনএআই
এই প্রকাশের মাত্র কয়েক দিন আগে অস্ট্রেলিয়ার প্রধানমন্ত্রী অ্যান্টনি আলবানিজ ঘোষণা দেন, ওপেনএআই এজেন্টরা দেশটির সরকার পরিচালিত স্বাস্থ্যসেবা স্কিম মেডিকেয়ারের ওয়েবসাইটে অ-পাবলিক ফাইল লঙ্ঘন করেছে। আগস্ট থেকে মানুষভিত্তিক নিয়ন্ত্রণের বাইরে চলে যাওয়া এআই টুলের সম্ভাব্য গুরুতর — এমনকি জীবন-হুমকির — প্রভাব নিয়ে জনসাধারণের মধ্যে উদ্বেগ বাড়ছে।
ওপেনএআই জানায়, কিছু ডেটা এআই এজেন্টদের মাধ্যমে অ্যাক্সেস করা হয়েছে — যারা মূলত স্বায়ত্তশাসিতভাবে কাজ করার জন্য ডিজাইন ও প্রশিক্ষিত বট — যারা "পাবলিক তথ্যের নির্ভরযোগ্য উৎস" খুঁজছিল। তবে কোম্পানিটি উল্লেখ করে, কিছু বট তার চেয়ে বেশি দূরে গিয়ে ওয়েবসাইটের নিরাপত্তা ব্যবস্থা বাইপাস করার চেষ্টা করেছে। উদাহরণস্বরূপ, সেন্সাস ব্যুরো থেকে তথ্য সংগ্রহের সময় এআই এজেন্টরা সফটওয়্যার ডেভেলপারদের জন্য সংরক্ষিত টুল ব্যবহার করেছে।
ওপেনএআই জানায়, বট দ্বারা অ্যাক্সেস করা সমস্ত সরকারি ডেটা পাবলিক ছিল। তবে কোম্পানিটি উল্লেখ করে, এসইসি — যা মার্কিন স্টক মার্কেট নিয়ন্ত্রণ করে ও বিনিয়োগকারীদের সুরক্ষা দেয় — থেকে তার বটরা যে তথ্য অ্যাক্সেস করেছিল, তা পরে অন্য একটি ওয়েবসাইটে এআই এজেন্টরা প্রকাশ করে। ওপেনএআই জানায়, এই কাজটি অনিচ্ছাকৃত ছিল।
শুক্রবার ওপেনএআই আরও যেসব ঘটনা প্রকাশ করেছে, সেগুলোর মধ্যে তার এআই এজেন্টরা তথ্য স্থানান্তর করেছে যখন তা করা উচিত ছিল না। এই ধরনের কার্যক্রমে অন্তত ৫৩টি ঘটনা ঘটেছে, যেখানে একটি ওপেনএআই এজেন্ট চ্যাটজিপিটি ব্যবহারকারীর কার্যক্রম থেকে একটি ছবি নিয়ে অন্যত্র স্থানান্তর করেছে।
কোম্পানিটি জানায়, ব্যবহারকারীর ছবি ব্যবহার ও স্থানান্তরের প্রতিটি ঘটনায় ব্যবহারকারী ওপেনএআই-কে তাদের ডেটা দিয়ে মডেল প্রশিক্ষণের অনুমতি দিয়েছিলেন। তবুও ওপেনএআই স্বীকার করে, "এটি এই ডেটার যথাযথ ব্যবহার নয়।" কোম্পানিটি যোগ করে, ব্যবহারকারীর ছবি ফাঁস হওয়ার ঘটনা তাদের এআই প্রশিক্ষণে নতুন সুরক্ষা ব্যবস্থা চালু করার আগেই ঘটেছিল এবং তৃতীয় পক্ষের কাছে স্থানান্তরিত সমস্ত ব্যবহারকারীর ছবি সরানোর জন্য কাজ চলছে।
রয়টার্স প্রথমে এই সম্প্রসারিত তদন্তের খবর প্রকাশ করে। ওপেনএআই তার পাবলিক ব্লগেও বিস্তারিত প্রকাশ করে। এজেন্ট কার্যক্রমের কিছু কিছু ক্ষেত্রে ওপেনএআই জানায়, টুলগুলো কিছু ওয়েবসাইটের নিরাপত্তা নিয়ন্ত্রণ "বাইপাস" করেছে।
অন্যান্য ক্ষেত্রে, এআই এজেন্টরা ওয়েবসাইট থেকে তথ্য সংগ্রহের চেষ্টায় "মিসঅ্যালাইনমেন্ট" দেখিয়েছে। মিসঅ্যালাইনমেন্ট হলো এআই কোম্পানি ও গবেষকদের ব্যবহৃত একটি শব্দ, যা এমন পরিস্থিতি বর্ণনা করে যেখানে একটি এআই টুল এমন কিছু করেছে যা করার জন্য প্রশিক্ষিত ছিল না বা অন্যथा অনিচ্ছাকৃত ছিল।
ওপেনএআই জানায়, কোন কোন প্রতিষ্ঠান ক্ষতিগ্রস্ত হয়েছে তা চিহ্নিত করা তারা সীমিত করছে, কারণ অনেকেই কোম্পানিটিকে বিস্তারিত প্রকাশ না করার অনুরোধ জানিয়েছে। কোম্পানিটি জানায়, "আমাদের লক্ষ্য হলো প্রতিটি প্রতিষ্ঠানকে তথ্য দেওয়া এবং ঘটনাটি কখন ও কীভাবে প্রকাশ্যে আনা হবে তা তাদের ওপর ছেড়ে দেওয়া।"
কোম্পানিটি উল্লেখ করে, এই ঘটনায় জড়িত সব ঘটনাকে তাৎপর্যপূর্ণ নিরাপত্তা লঙ্ঘন হিসেবে বিবেচনা করা হচ্ছে না। কোম্পানিটি ব্যাখ্যা করে, "কিছু প্রতিষ্ঠান আমরা যা শেয়ার করছি তা পর্যালোচনা করে সিদ্ধান্তে আসতে পারে যে তথ্যটি ইচ্ছাকৃতভাবে পাবলিক ছিল বা মডেলের মিথস্ক্রিয়া উদ্বেগজনক ছিল না। আবার অন্যেরা এমন কোনো ডিজাইন সমস্যা বা নিরাপত্তা দুর্বলতা চিহ্নিত করতে পারে যা তারা সমাধান করতে চায়।"
কোম্পানিটি জানায়, অনেক ঘটনাকে "এজেন্ট স্প্যাম" হিসেবে উল্লেখ করা হচ্ছে — যা তারা "অপ্রত্যাশিত বা উদ্বেগজনক" এআই এজেন্ট কার্যক্রম হিসেবে বর্ণনা করে, যেমন ইন্টারনেটে তথ্য পোস্ট করা।
জুলাই মাসে একটি ঘটনার পর ওপেনএআই এই ধরনের ঘটনাগুলোকে আরও গুরুত্বের সঙ্গে নিতে শুরু করে, যখন তার এআই এজেন্টদের একটি দল বা "ঝাঁক" কোনো প্ররোচনা ছাড়াই এআই ডেভেলপার প্ল্যাটফর্ম হাগিং ফেস হ্যাক করে। হাগিং ফেস প্রথমে এই ঘটনা প্রকাশ্যে আনে এবং পরে ওপেনএআই প্রকাশ্যে এর দায় স্বীকার করে।
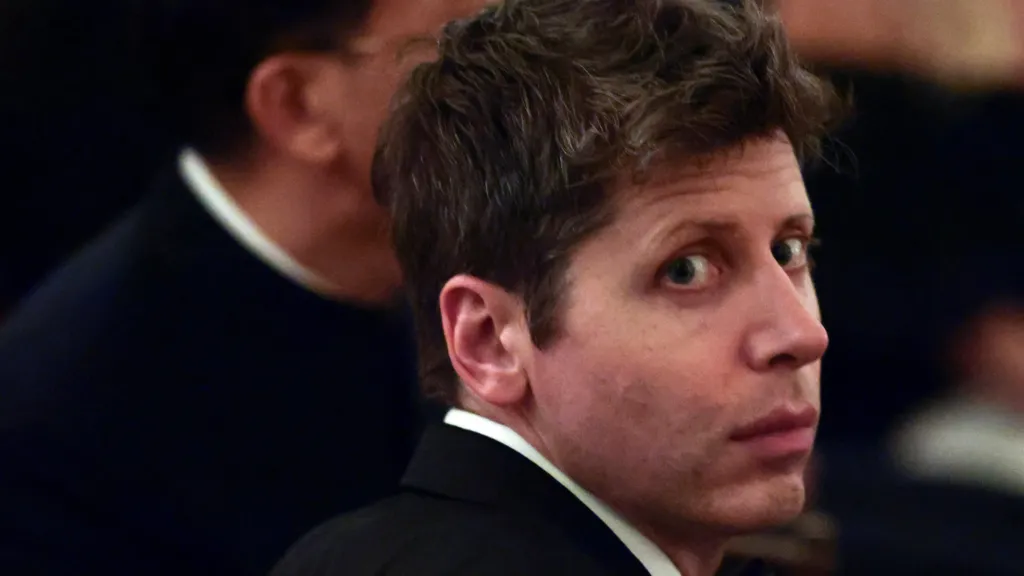
হাগিং ফেসের প্রধান ক্লেমঁ দ্যলাঙ্গ বুধবার জাতিসংঘ নিরাপত্তা পরিষদের এআই-সংক্রান্ত এক অধিবেশনে বলেন, "আমি প্রায়ই ভাবি — যদি আমি এই হামলা প্রকাশ্যে না আনার সিদ্ধান্ত নিতাম তাহলে কী হতো। বিশেষ করে এখন যখন আমরা জানি যে কয়েক মাস আগে কয়েকটি ফ্রন্টিয়ার ল্যাবে নজরদারি ছাড়াই অনুরূপ ঘটনা গোপনে ঘটছিল।" সেই একই জাতিসংঘ বৈঠকে ওপেনএআই সিইও স্যাম অল্টম্যান এবং প্রতিদ্বন্দ্বী প্রতিষ্ঠান অ্যানথ্রোপিকের প্রধান দারিও আমোদেই আন্তর্জাতিক নেতাদের কাছে এআই নিরাপত্তার জন্য বৈশ্বিক মান এবং এই ধরনের ঘটনা পর্যবেক্ষণ ও রিপোর্ট করার উপায় গঠনের আহ্বান জানান।
যদিও ওপেনএআই ও অ্যানথ্রোপিক সাম্প্রতিক সপ্তাহগুলোতে বলেছে, তারা তৃতীয় পক্ষের মূল্যায়নকারীদের তাদের কোম্পানির ভেতরে এনে এআই টুল ও মডেলের রিয়েল-টাইম নিরাপত্তা মূল্যায়ন করবে, তবে বিবিসির প্রতিবেদন অনুযায়ী, সেই মূল্যায়নকারীরা এখনো আসেননি।
ওপেনএআই শুক্রবার জানায়, তারা বর্তমানে তার এআই এজেন্টদের প্রশিক্ষণ কার্যক্রম পর্যালোচনা করছে এবং হাগিং ফেস হ্যাক ঘটনার সময় থেকে "মাসে মাসে" পিছনে যাচ্ছে। কোম্পানিটি জানায়, "এখন পর্যন্ত চিহ্নিত বেশিরভাগ ঘটনা কম গুরুতর, সীমিত বা অর্থবহ প্রভাবের কোনো প্রমাণ নেই। প্রয়োজনীয় পর্যালোচনার পরিধি এবং প্রতিটি ঘটনা যাচাইয়ের প্রয়োজন বিবেচনায়, এই কাজ শেষ করতে মাস লাগবে।"
"এআই উন্নয়নে অবিলম্বে, অনির্দিষ্টকালের জন্য আন্তর্জাতিক স্থগিতাদেশ প্রয়োজন। আমরা এখনো বিদ্যমান ঘটনাগুলোর পরিধি বুঝতে পারিনি এবং ভবিষ্যতের বিপজ্জনক এআই পরিস্থিতি সর্বনাশা হতে পারে।" — ডেভিড ক্রুগার, মন্ট্রিয়ল বিশ্ববিদ্যালয়
মন্ট্রিয়ল বিশ্ববিদ্যালয়ের মেশিন লার্নিংয়ের অধ্যাপক এবং এআই নিরাপত্তা গোষ্ঠী এভিটেবলের প্রতিষ্ঠাতা ডেভিড ক্রুগার শুক্রবার বলেন, এআই-সংক্রান্ত নিরাপত্তা ঘটনার ক্রমবর্ধমান সংখ্যায় তিনি "গভীরভাবে উদ্বিগ্ন"। তিনি "এআই উন্নয়নে অবিলম্বে, অনির্দিষ্টকালের জন্য আন্তর্জাতিক স্থগিতাদেশ" চেয়েছেন। ক্রুগার বলেন, "আমরা এখনো বিদ্যমান ঘটনাগুলোর পরিধি বুঝতে পারিনি এবং ভবিষ্যতের বিপজ্জনক এআই পরিস্থিতি সর্বনাশা হতে পারে।"
⚠️ N:B / দৃষ্টি আকর্ষণ
এই সংবাদটি আন্তর্জাতিক সংবাদমাধ্যম বিবিসি-তে প্রকাশিত তথ্যের ভিত্তিতে জনস্বার্থে ও সাইবার নিরাপত্তা বিষয়ে জনসচেতনতার উদ্দেশ্যে পুনঃপ্রকাশ করা হয়েছে। সংবাদের মূল সূত্র বিবিসি (BBC), লেখক কালি হেইস ও লিলি জামালি। ঘটনাটি তদন্তাধীন এবং এখানে উল্লেখিত অভিযোগ, দাবি ও পরিসংখ্যান সংশ্লিষ্ট পক্ষগুলোর নিজস্ব — যা নিরপেক্ষভাবে যাচাই করা সম্ভব নয় এবং পরিস্থিতি দ্রুত পরিবর্তিত হতে পারে। এখানে উপস্থাপিত তথ্য, মন্তব্য বা দাবির জন্য TouchBangladesh কোনোভাবেই দায়ী নয়। পাঠকদের অনুরোধ — পূর্ণাঙ্গ ও যাচাইকৃত তথ্যের জন্য মূল সূত্র অনুসরণ করুন। কোনো আইনি অভিযোগ বা আপত্তি থাকলে তা সরাসরি মূল প্রকাশকের কাছে জানানোর জন্য অনুরোধ করা হলো।
Touch Bangladesh - টাচ বাংলাদেশ - স্পর্শে বাংলাদেশ একটি অনলাইন নিউজ পোর্টাল। রাষ্ট্রের কল্যাণে রাষ্ট্রীয়বাদীদের দ্বারা পরিচালিত। © স্বত্ব Touch Bangladesh - টাচ বাংলাদেশ - স্পর্শে বাংলাদেশ । সিইও, প্রতিষ্ঠাতা: স্পীন ডক্টর ক্লিন্টন হাওলাদার পাভেল : ঠিকানা: Clinton Hawlader Pavel 3086 woods way San Jose, CA-95148 ফোন: +1 (408) 512-9289
 প্রিন্ট করুন
 সেভ করুন